Veri merkezi donanımı nakliye sırasında çalınıyor
Organize suç ağları, veri merkezlerine giden sunucu ve ağ ekipmanlarını yoldayken hedef alıyor. Haziran 2026'dan bu yana çalınan donanımın değerinin 100 milyon doları aştığı belirtiliyor.
 Merhabyte Haber Merkezi · · 2 dk okuma
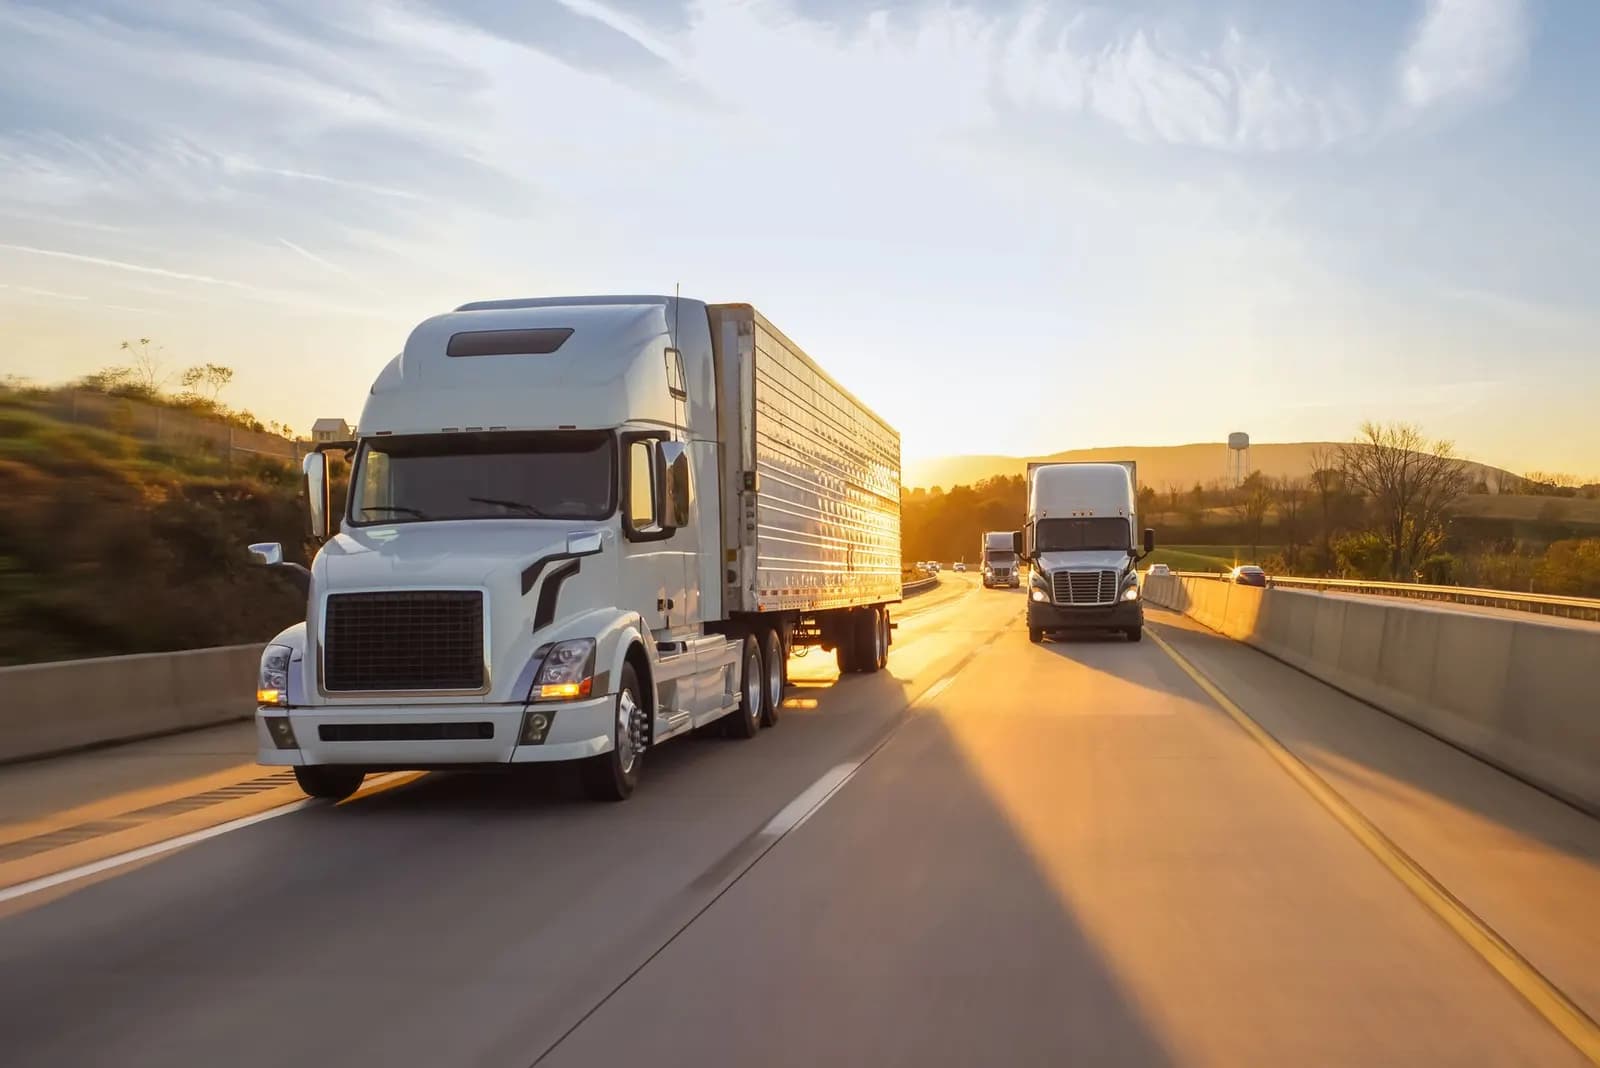
Veri merkezi donanımı artık yalnızca depolarda ya da tesislerde değil, yolda da hedef alınıyor. Bir haber raporuna göre organize suç ekipleri, sunucu ve ağ ekipmanı taşıyan kamyonları ya da yüklerini ele geçiriyor ve tek bir sevkiyattan on milyonlarca dolarlık kazanç elde edebiliyor.
Raporda, yalnızca Haziran 2026'dan bu yana çeşitli yöntemlerle nakliye sırasında çalınan bilgisayar ve ilgili donanımın toplam değerinin 100 milyon doları aştığı belirtiliyor. Bu tür hırsızlıkların son birkaç yıldır artış eğiliminde olduğu, ancak bu yıl Reno'daki tek bir olayda 38 milyon dolarlık donanımın kaybolduğu aktarılıyor.
Rakamlar ve çalınan ekipman
En büyük olay Reno'da yaşandı ve 38 milyon dolarlık donanım kayboldu. Aynı şehirde Temmuz 2025'te de yarı iletkenlerden ve Apple ürünlerinden oluşan 15 milyon dolarlık bir yük çalınmıştı. Haziran 2026 ise hırsızlar açısından özellikle verimli geçti: Mojave Çölü çevresinde 13 milyon dolarlık ekipman, Texas'a gidecek sunucu rafı bileşenlerinden oluşan 10 milyon dolarlık bir yük ise ayrı ayrı çalındı.
Çalınan malzemeler arasında sunucular, fiber optik ve bakır kablolar, RAM modülleri, sürücüler, yönlendiriciler ve çeşitli başka donanımlar yer alıyor. Raporda GPU'lar adıyla anılmıyor; ancak yapay zekâ yatırımları için yola çıkan sunucuların bunları içermesi muhtemel. Bakır bile başlı başına değerli bir hedef: çalınan bir römorkta yalnızca 300 bin dolarlık bakır vardı. Kargo güvenliği alanında çalışan bir uzman, bu tür sevkiyatları çalmanın saf altın külçesi çalmaya benzediğini ve banka soymaktan çok daha kolay olduğunu söylüyor.
Hırsızlık yöntemleri
Her olay kendine has olsa da genel bir kalıp görülüyor. Suçlular önce nakliye komisyoncularının veya taşıyıcı firmaların çevrimiçi hesaplarına erişim sağlıyor. Bu sayede yük manifestolarını ve sevkiyat takvimlerini görebiliyor, hatta nakliye şirketlerinin kimliğine bürünebiliyor. Ardından ya gerçek bir sevkiyatı takip ediyor ya da sahte bir sevkiyat oluşturuyor ve değerli yükü taşıyan kamyonu teslim alıyor.
Bazı olaylarda ise sert yöntemler devreye giriyor: Koruma araçlarına bilerek çarpılarak kamyonun sorunsuz biçimde uzaklaşması sağlanıyor. Bu vakalarda sürücünün büyük olasılıkla planın içinde olduğu ve yapay zekâyla üretilmiş kimlik belgelerinin yaygınlaşması ile personel doğrulama uygulamalarının zayıflığı sayesinde direksiyona geçtiği düşünülüyor. GPS ile römork takibine karşı da önlem alınmış: bir olayda hırsızların görünüşe göre sahte bir GPS işareti yayınlayarak yanlış koordinatlar ilettiği, böylece ne insanların ne de otomatik sistemlerin bir sorun fark etmediği aktarılıyor.
Çalıntı mallar nereye gidiyor?
Akla ilk gelen ihtimal, çalınan donanımın ikinci el piyasasında satıldığı. Ancak olayın bir başka boyutu daha var: hırsızların, soygun gerçekleşmeden önce yurt dışında alıcı bulduğu belirtiliyor. Kolluk yetkilileri, ekipmanın ABD'nin sıkı yapay zekâ ihracat kontrollerine tabi ülkelerdeki, Çin dahil, kuruluşlara gittiğine inanıyor.
Taşıyıcıları doğrulayan bir platform, bu yıl Hindistan, Özbekistan, Pakistan, Kolombiya ve Moldova ile bağlantılı, ABD'deki kargo hırsızlıklarıyla ilişkili şüpheli faaliyetler gördüğünü bildiriyor. Bir sektör kuruluşunun yetkilisi, çalınan kargo sevkiyatlarının, veri merkezi donanımı olsun olmasın, her on sevkiyattan altı ila yedisinin yurt dışına çıkdığını tahmin ediyor. Tedarik zinciri yönetimi alanında çalışan bir şirketin yetkilisi ise bu yapıları şirket gibi işleyen uluslararası sendikalar olarak tanımlıyor; sürücüler ve depo operatörleri dahil tedarik zincirinin her kademesine sızdıklarını, değerli malların yerini ve kimin işlem yaptığını bildiklerini, zincirin zayıf noktalarını da sömürdüklerini söylüyor.
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.