Switch 2'nin güvenliği çatladı: oyun dökümü mümkün hale geldi
Mağazadan kaldırılmış bir uygulamayla başlayan sınırlı jailbreak, yeni bir açıkla firmware'in ve oyunların PC'ye aktarılmasına kadar genişledi.
 Merhabyte Haber Merkezi · · 2 dk okuma
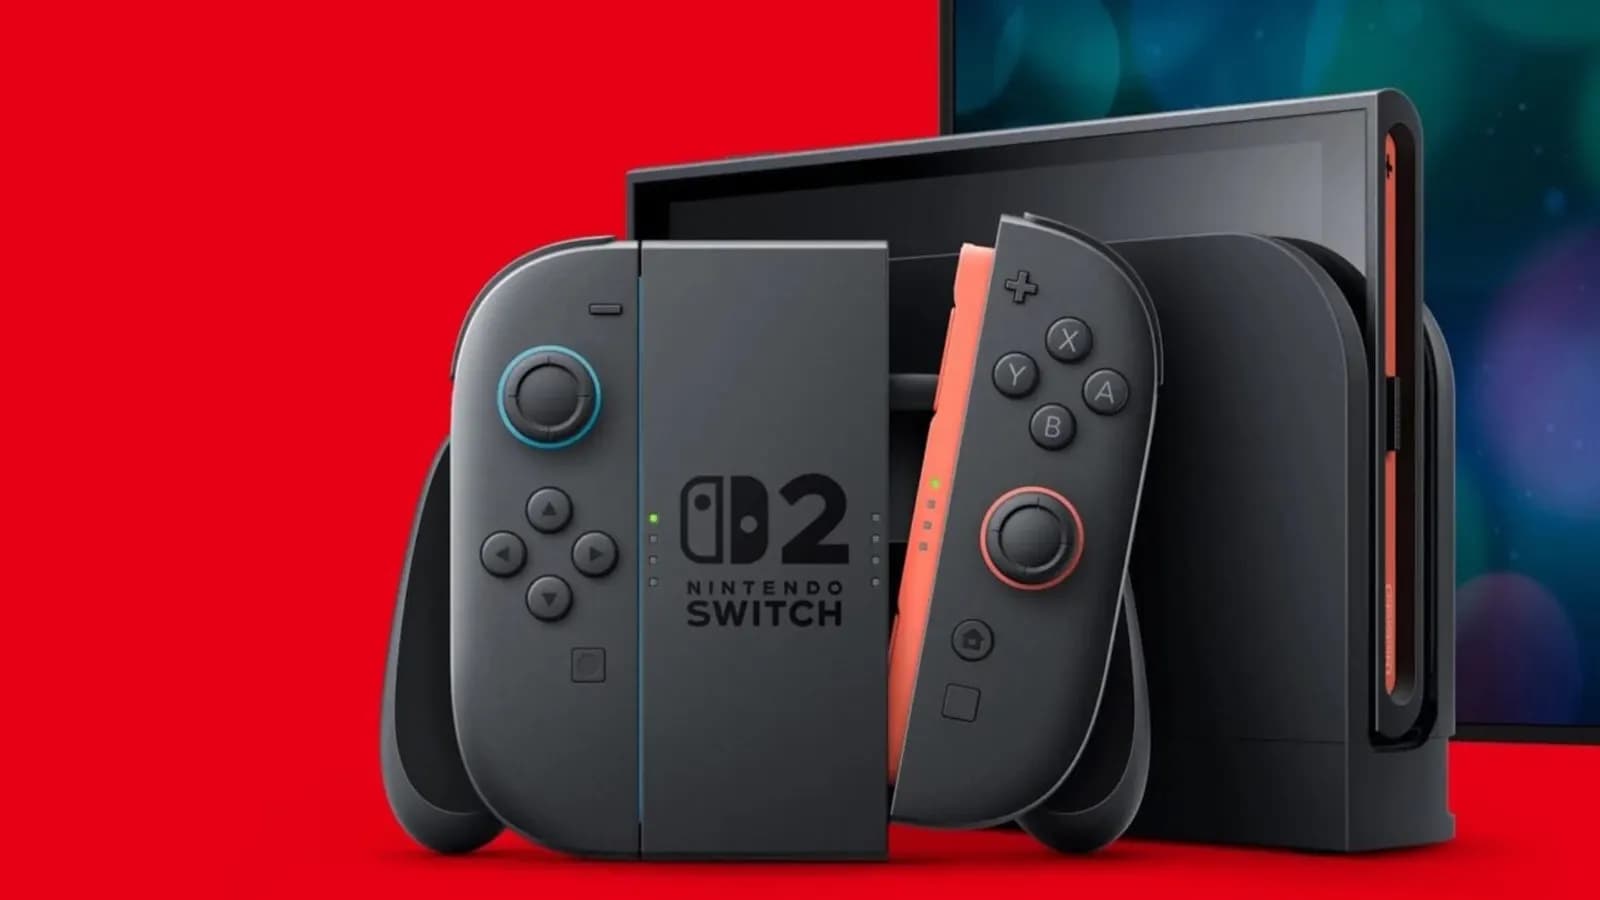
Nintendo Switch 2 için ilk jailbreak yöntemi kısa süre önce ortaya çıkmıştı. Üretken yapay zekâ modellerinin de yardımıyla bulunan bu yöntem, Switch uygulama mağazasından kaldırılmış SmileBASIC'in bir kopyası üzerinden çalışıyordu ve kullanım alanı oldukça sınırlıydı. Şimdi ise bilgisayar korsanları, konsolun güvenliğini çok daha derinden aşan yeni açıklar buldu.
Edinilen bilgiye göre bu yeni açıklar, SmileBASIC'in çizdiği sınırların dışına çıkmayı mümkün kılıyor. Konsolun firmware'inin tamamının PC'ye aktarılıp yedeklenmesinin yanı sıra oyunların da doğrudan dökülebilmesinin yolu açılmış durumda.
Önce sınırlı bir açık, şimdi derin erişim
İlk jailbreak, SmileBASIC üzerinden çalışarak kullanıcıların oyunlara mod uygulamasına, homebrew yazılım yüklemesine ve kayıt dosyalarını indirip yedeklemesine izin veriyordu. Homebrew kurulabilmesi, ileride korsan oyunların çalıştırılması ihtimalini de beraberinde getiriyordu. Yine de bu keşif, konsolun güvenliğini tam anlamıyla delmekten uzaktı.
Bir donanım hackerı olan hexkyz'e atfen forumlarda paylaşılan bilgilere göre yeni yöntem, konsolun dosya sistemine erişmeye dayanıyor. Dosya sistemi ile belleğin aşırı yüklenmesi yoluyla çalışan bu yaklaşım, daha önce de dosya sistemine erişimin mümkün olduğunu bilen ancak bundan işe yarar bir açık çıkaramayan topluluğun önündeki engeli kaldırmış görünüyor.
Yapay zekâ rolü ve KIP seviyesi altındaki erişim
Aktarılan bilgilere göre hackerlar, büyük dil modellerinden yararlanarak konsolun belleğin belirli kısımlarını okumasına yol açan özel bir işlem dizisi buldu. Bu da konsolu çalıştıran işlemlere erişim sağladı. Açığın, KIP seviyesinin altındaki herhangi bir ikili dosyaya erişime imkân verdiği belirtiliyor. Bu sayede oyun ve uygulamaların doğrudan PC'ye dökülmesi ve oyun içi dosyaların çıkarılması mümkün hale geliyor.
Açığın bir kısıtı da var: mevcut yöntemlerle saldırılar yalnızca başka bir uygulamanın içinde gerçekleştirilebiliyor ve konsol kapatıldıktan sonra yeniden etkinleştirilmeleri gerekiyor. Öte yandan açığın ve tetikleme adımlarının artık bilinmesi, SmileBASIC dışında başka uygulamalar üzerinden de tetiklenebileceği anlamına gelebilir. Bazı hackerlar, belirli bir oyun ya da uygulamaya hiç ihtiyaç duymadan açığı çalıştırmanın mümkün olup olmadığını da araştırıyor.
Emülasyon, korsanlık ve Nintendo'nun hamlesi
Tam oyun dökümleri ve konsolun işleyişinin daha yakından incelenmesi, Switch 2 oyunlarının emülasyonuna, korsan dağıtımına ve tersine mühendisliğine kapı aralıyor. Orijinal Nintendo Switch de ömrünün erken döneminde benzer biçimde istismar edilmiş, bu da konsolun yaşamı boyunca geniş bir emülasyon sahnesinin gelişmesini sağlamıştı. Nintendo'nun yeni sistemde bunu önlemeyi başardığı sanılıyordu.
Nintendo'nun bu açıkları kısa sürede yamalaması çok muhtemel görünüyor. Yine de keşif, şirketin güvenlik önlemlerinin aşılması yolunda güçlü bir ilk adım niteliği taşıyor. Yapay zekâ sistemlerinin bu tür çalışmalara katkı vermesi ve yapay zekâ şirketlerinin üst düzey yöneticilerinin yazılımı hackleme girişimlerine karşı korumanın yakında imkânsızlaşabileceği yönündeki uyarıları da hesaba katıldığında, asıl soru Nintendo'nun hackerları ne kadar süre uzak tutabileceği; Switch 2'nin güvenliğinin tamamen aşılmasının ise yalnızca zaman meselesi olup olmadığı.
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.