DreamHost'ta veri ihlali: FTP ve webmail bilgileri ele geçirildi
DreamHost, File Manager sunucusundaki bir açığın istismar edildiğini doğruladı. Saldırganlar FTP/SFTP giriş bilgilerine ve sınırlı sayıda webmail kullanıcısının oturum verilerine ulaştı.
 Merhabyte Haber Merkezi · · 2 dk okuma
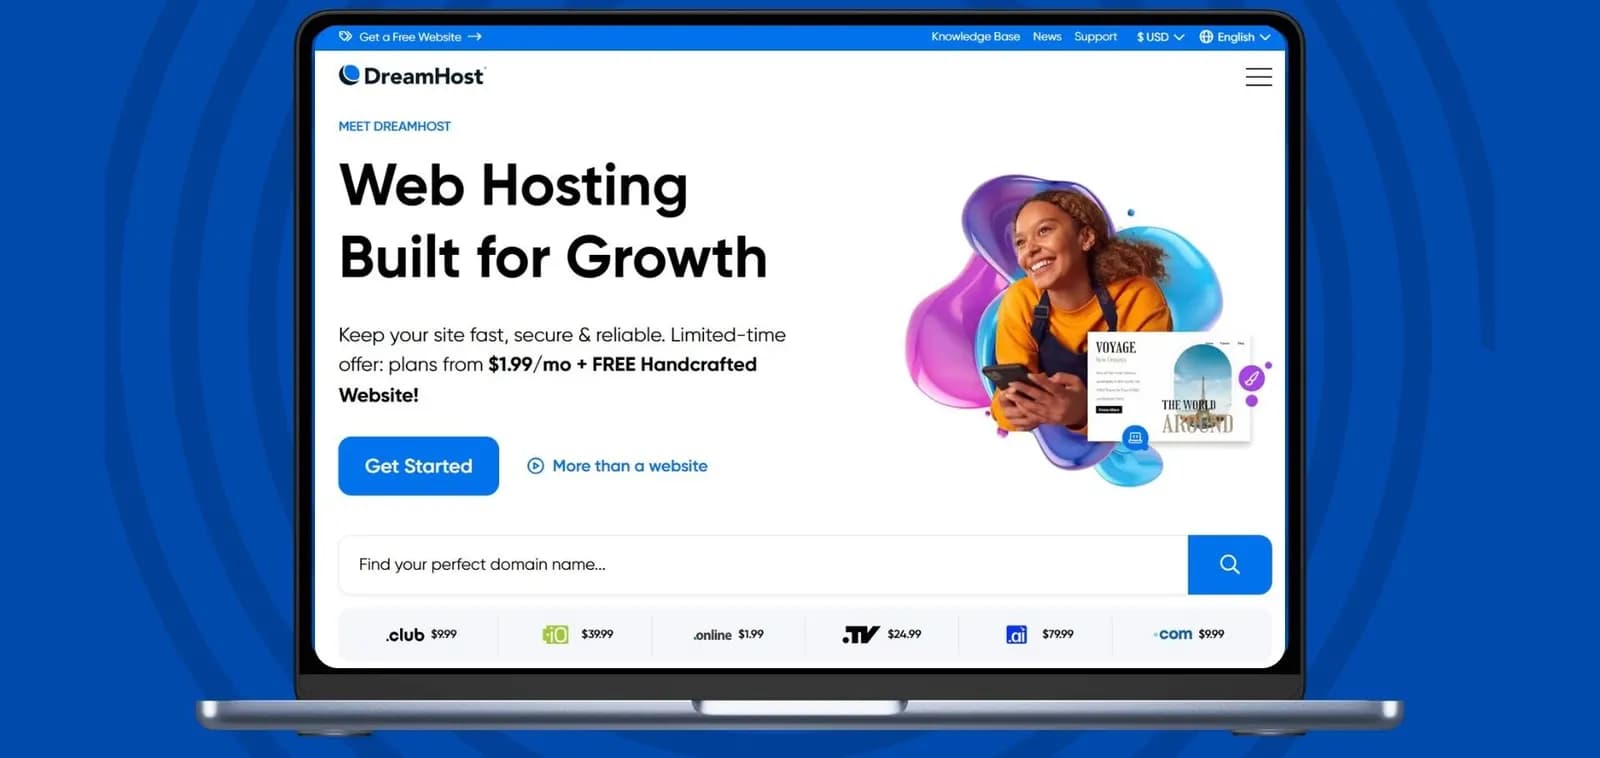
Popüler web barındırma sağlayıcısı DreamHost, müşterilerinin barındırma hesaplarına ve web posta hesaplarına ait giriş bilgilerinin siber saldırganların eline geçtiğini doğruladı. Şirket, etkilenen kuruluşlara gönderdiği veri ihlali bildirimiyle durumu duyurdu ve kullanıcılardan hesap güvenliğini artırmak için adım atmalarını istedi.
Şirketin açıklamasına göre olay yaklaşık iki hafta önce fark edildi. DreamHost, web tabanlı dosya yöneticisi olan File Manager'ı (files.DreamHost.com) çalıştıran sunucuya yetkisiz bir üçüncü tarafın eriştiğini tespit etti. Erişimin 2026 yılının Ağustos ayında gerçekleştiği belirtiliyor. Şirket olayı kasıtlı bir saldırı olarak değerlendiriyor.
Saldırganlar neye ulaştı?
Şirketin bildirimine göre saldırganlar, File Manager yazılımındaki bir güvenlik açığından yararlandı. DreamHost açığın niteliği hakkında ayrıntı vermedi. Bu açık sayesinde, oturum açmış kullanıcıların FTP/SFTP kullanıcı adlarına ve parolalarına erişim sağlandı. Ayrıca bazı web posta sistemlerine de ulaşıldı ve sınırlı sayıda webmail kullanıcısının oturum bilgileri, giriş bilgileri dahil, ele geçirildi.
Giriş bilgilerinin ele geçirilmesi, File Manager ve webmail içinde tutulan her verinin de risk altında sayılması gerektiği anlamına geliyor. Ele geçirilen e-posta hesapları spam yaymak, kimlik avı saldırıları düzenlemek ve fark edilmesi çok zor olabilen Business Email Compromise (BEC) saldırıları yapmak için kullanılabilir. Bu nedenle hesaplarında bu tür bir hareket fark eden kullanıcıların hızlı davranması önem taşıyor.
Ödeme bilgileri güvende mi?
DreamHost, soruşturma sürdüğü için bilgilerin kesin olmadığını vurguluyor. Yine de şirket, şu aşamada saldırganların kontrol paneli giriş bilgilerine veya müşteri fatura ayrıntılarına eriştiğine dair bir kanıt bulunmadığını söylüyor. Şirket, tam ödeme kartı numaralarını saklamadığını, yalnızca kart bilgisini temsil eden güvenli bir belirteç tuttuğunu belirtiyor. Bu belirteç başka bir yerde alışveriş yapmak için kullanılamıyor.
DreamHost, önemli bir ek bilgi ortaya çıkarsa duyuruyu güncelleyeceğini ifade etti. Saldırganların kimliği açıklanmadı ve bir fidye talebiyle iletişime geçip geçmedikleri de belirtilmedi. Şirket yalnızca olayı kasıtlı bir saldırı olarak gördüğünü ve ekibinin durumu kontrol altına almak için gece gündüz çalıştığını aktardı. Bildirimin yayımlandığı sırada saldırıyı üstlenen bir grup çıkmamıştı ve verilerin karanlık ağa sızdığı da görülmemişti.
DreamHost'un aldığı önlemler ve kullanıcılara öneriler
Şirket, saldırganların sistemlere erişimini durdurmak ve istismar edilen açığı kapatmak için adımlar attığını açıkladı. Etkilenmiş olabilecek kullanıcıların aktif oturumları sonlandırıldı ve parolaları sıfırlandı. Dolayısıyla hesabına giriş yapmaya çalışırken parolasının sıfırlandığını gören bir kullanıcı, verilerinin etkilenmiş olabileceğini varsaymalı. DreamHost, ek güvenlik önlemleri uyguladığını söylese de bunların neler olduğunu açıklamadı. Olayın doğru biçimde ele alınması için dış hukuk danışmanları ile güvenlik ve adli bilişim uzmanlarıyla birlikte çalışıldığı da belirtildi.
Müşterilerden hesap dökümlerini incelemeleri, şüpheli bir hareket fark ederlerse polise bildirmeleri, kredi raporlarını edinip izlemeleri ve kredi raporlarına dolandırıcılık uyarısı koydurmaları isteniyor. DreamHost ayrıca etkilenen herkese Equifax üzerinden bir yıllık ücretsiz kredi raporu izleme ve kimlik hırsızlığı koruma hizmeti sunuyor. Bu tür olaylarda bu yöntem oldukça standart bir uygulama olarak görülüyor.
DreamHost'un güvenlik geçmişinde benzer olaylar da var. 2012'de saldırganlar bir veritabanı sunucusuna girerek müşterilerin FTP ve kabuk erişimi parolalarını riske atmıştı; şirket etkilenen parolaları sıfırlamış ve müşteri hesaplarına karşı önemli bir kötü niyetli faaliyet görülmediğini bildirmişti. 2017'de ise şirketin DNS altyapısı büyük bir DDoS saldırısına uğramış ve müşterilerde yaygın bağlantı sorunları yaşanmıştı.
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.