Çaldığı verileri Claude'a okutan zararlı kurbanları puanlıyor
VOLTA-AUTODOXER adlı Windows zararlısı, bilgisayardan topladığı verileri bir yapay zekâ modeline vererek kurbanın varlıklarını paraya çevrilebilirliğe göre sıralatıyor; ana dosya ardından kendini silebiliyor.
 Merhabyte Haber Merkezi · · 3 dk okuma
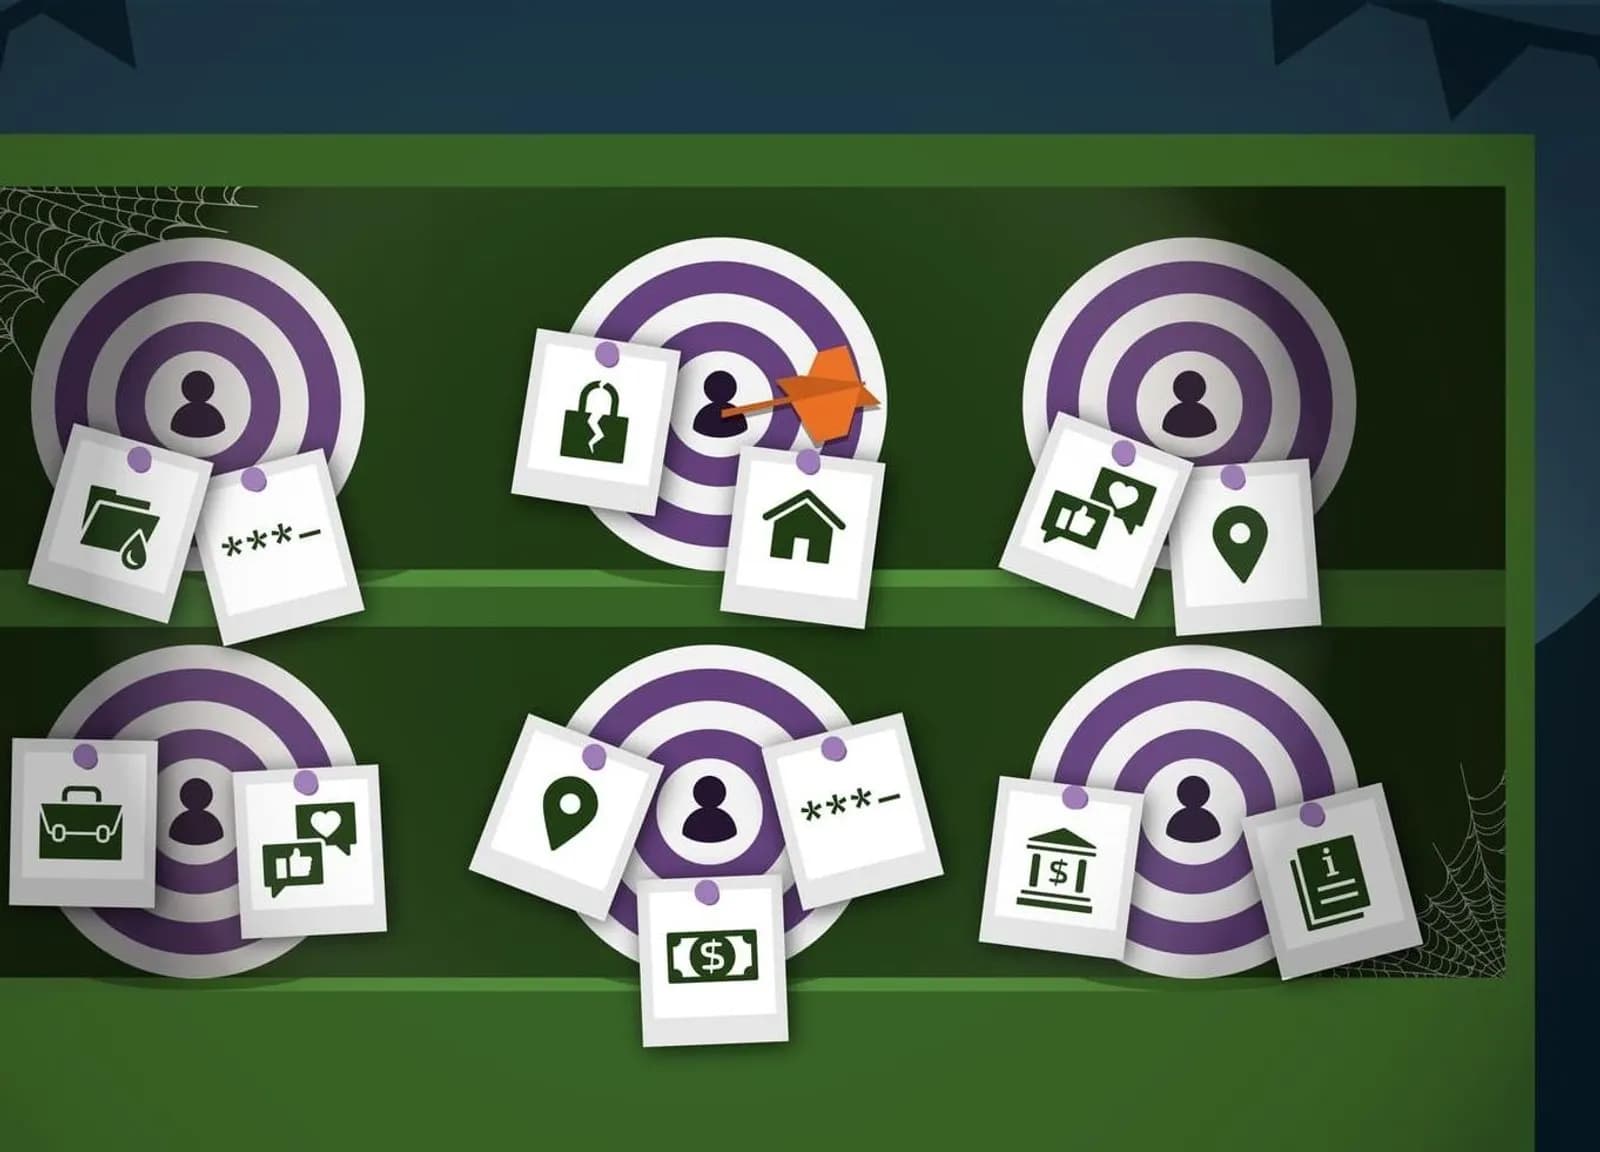
Cisco'nun Talos araştırma kuruluşu, VOLTA-AUTODOXER adını taşıyan yeni bir Windows bilgi hırsızı zararlısını raporladı. Zararlı, bir bilgisayardan alabildiği her şeyi topladıktan sonra bu veri yığınını bir yapay zekâ modeline göndererek kurbanın "hedef olarak uygunluğunu" değerlendirtiyor. Varsayılan model, Anthropic'in Claude'u.
Zararlı, topladığı veriyi bir "kanıt paketi" haline getirip modelden, kurbanın sahip olduğu değerleri paraya çevrilebilirlik sırasına göre dizmesini istiyor. Amaç, hangi varlığın uğraşmaya değdiğini görmek.
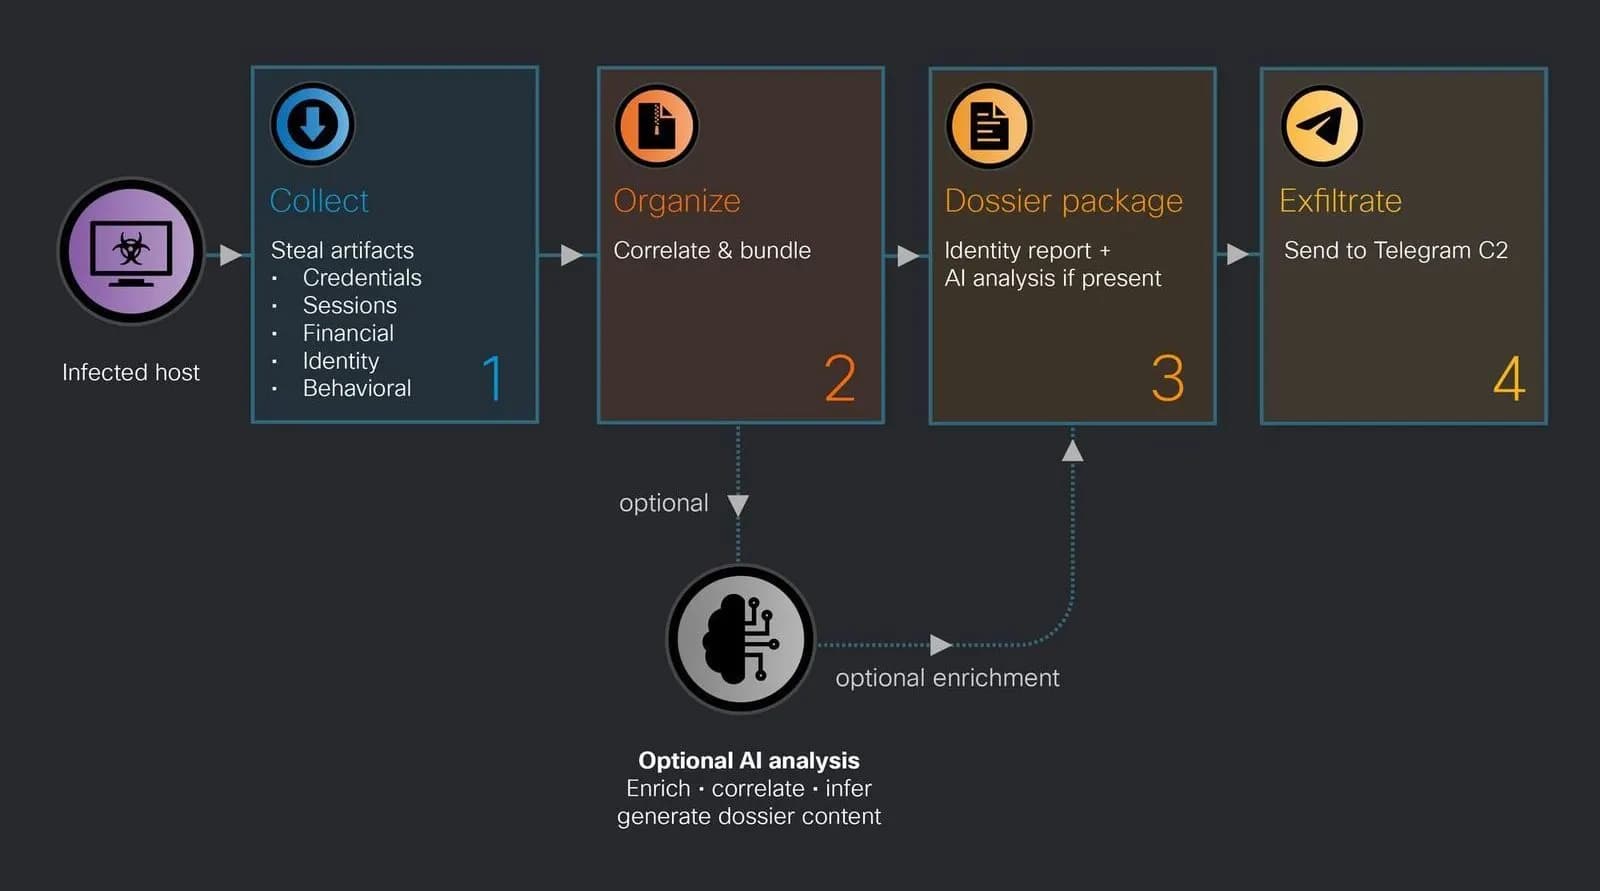
Neleri çalıyor ve nasıl zenginleştiriyor
Zararlı tarayıcılardaki parolaları, çerezleri ve kayıtlı ödeme kartlarını, Thunderbird ve Outlook e-posta profillerini, Roblox hesaplarını, Microsoft OAuth belirteçlerini, ekran görüntülerini ve SSH ile bulut sağlayıcı yapılandırma dosyalarını topluyor. Kayıtlı tüm Wi-Fi parolaları düz metin olarak çekiliyor. Kripto cüzdanları yalnızca kopyalanmıyor, zararlı bunların kasalarını yerinde kırmaya da çalışıyor.
Asıl fark, çalınan oturumlarla yapılan canlı zenginleştirmede ortaya çıkıyor. VOLTA, kurbanın Gmail hesabında Amazon, DoorDash, Uber Eats, Grubhub, Walmart ve PayPal makbuzlarını arayarak ev adresini doğruluyor. Uber Eats ve DoorDash sipariş geçmişlerini çekiyor, çalınan Discord belirtecini profil bilgilerini tamamlamak için kullanıyor ve Roblox eşyalarını Rolimons üzerinden değerliyor. Hırsızlık listesi bir bilgi hırsızı için nispeten standart olsa da bu zenginleştirme adımı pasif veriyi tehlikeli bir şeye dönüştürüyor. Ortaya konum, ev adresi, işveren ve işveren alan adı, tahmini doğum yılı, belge üstverisi ve kart numaralarının son dört hanesini içeren bir profil çıkıyor.
Yapay zekâ aşaması ve model değiştirme
Veriler önce yerelde Identity_Report.txt olarak hazırlanıp JSON biçimine çevriliyor, ardından bir sistem istemiyle birlikte model yönlendirme hizmeti OpenRouter'a gönderiliyor. İstem, modelden "adli istihbarat analisti" gibi davranmasını ve net, özgül, doğru olmasını istiyor. Model, kaynak göstererek kısa bir hedef değerlendirmesi üretiyor ve parola alışkanlıkları dahil genel güvenlik duruşunu da inceliyor. Yanıt AI_Analysis.txt olarak kaydediliyor ve her iki dosya volta_dox.zip arşivinde sızdırılıyor. Model çağrısı kurbanın kendi ağ bağlantısı üzerinden yapılıyor.
Varsayılan olarak Şubat ayında çıkan, daha eski bir model olan Claude Opus 4.6 kullanılıyor ve sıcaklık değeri 0,2'ye sabitlenmiş. Bu düşük değer, operatörün tutarlı ve öngörülebilir çıktıyı önemsediğini düşündürüyor. Yazarın ret yanıtlarını öngördüğü anlaşılıyor: Zararlı, ret ifadelerini ve yetersiz yanıtları tanıyor; böyle bir durumda sırasıyla Moonshot AI'ın Kimi K2'sine ve Google'ın Gemini 2.5 Flash'ına geçiyor. OpenRouter için API anahtarı verilmemişse, yapay zekâ verisi olmadan da dosya Telegram üzerinden iletilebiliyor.
Satışa yönelik tasarım ve savunma önerileri
VOLTA'nın yeniden satış için tasarlandığı anlaşılıyor. Özel bir Telegram kanalı, API anahtarları ve ayarlar için altı değiştirilebilir alan içeren bir şablon derleme sırasında dolduruluyor. Müşteri değerleri sağlıyor ve ona özel bir ikili dosya üretiliyor. Alan kimlik bilgileri şifreli olsa da dosyadan geri elde edilebiliyor. Her şey plana göre giderse müşteri, saldırgana ait bir altyapıya ihtiyaç duymadan Telegram gelen kutusuna sıralanmış hedef değerlendirmelerini alıyor; bu yüzden tıkanma noktaları kullanılan hizmetlerde.
Belirteç hırsızlığının büyük bölümü, Chrome'un App-Bound Encryption korumasını Chrome'u arayüzsüz çalıştırarak aşmaya dayanıyor. Chrome'u hangi süreçlerin arayüzsüz başlatabileceğini sınırlayan bir uygulama denetimi politikası bu şifre çözme yolunu kapatıyor. Bu, VOLTA'nın bu özel yöntemine maruz kalmayı azaltıyor; ancak diğer hırsızlık adımlarını, yapay zekâ aşamasını veya veri sızdırmayı engellemiyor.
Enfeksiyondan sonra ana yürütülebilir dosya kendini silebilse de kurbanın volta_debug.txt günlük dosyasını saklaması öneriliyor; bu dosya nelerin toplandığını ve model çağrısının başarılı olup olmadığını gösteriyor. Etkilenenlerin maruz kalma durumundan bağımsız olarak tüm API anahtarlarını ve belirteçleri iptal etmesi ya da yenilemesi, parolaları değiştirmesi gerekiyor. Tohum ifadesi düz metin saklanan bir cüzdandaki fonlar ise, tercihen internete bağlı olmayan bir cihazda üretilmiş yeni bir tohumla oluşturulan cüzdana taşınmalı.
Raporda dikkat çeken bir nokta, VOLTA'nın yapay zekâyı tam anlamıyla yapay zekâ destekli zararlılara kıyasla şimdilik dar bir alanda kullanması; modellerin ek aşamalarda da devreye girebileceği belirtiliyor. Yapay zekâ entegrasyonu olgunlaştıkça ret karşısında dayanıklılığın zararlılar için standart bir tasarım gereksinimi haline gelebileceği ifade ediliyor. Eylülde raporlanan bir Windows implantı, bir sonraki hamlesine oy veren dört dil modelinden oluşan bir panele dayanıyordu; bu hafta raporlanan bir başkası ise kurbanın kendi OpenAI API anahtarına geçebiliyor. Bunlar hâlâ bir insan analistin yapacağı işin yapay zekâya devredilmesi süreci; asıl soru bir sonraki aşamanın hangisi olacağı.
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.